Domain gastangler.de kaufen?
Wir ziehen mit dem Projekt
gastangler.de um.
Sind Sie am Kauf der Domain
gastangler.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gastangler.de kaufen?
Was sind Signalwörter für Conditional 1 und Conditional 2?
Signalwörter für Conditional 1 sind zum Beispiel "if", "when" und "unless". Sie zeigen an, dass eine Bedingung erfüllt werden muss, um eine bestimmte Handlung auszulösen. Signalwörter für Conditional 2 sind zum Beispiel "would", "could" und "might". Sie zeigen an, dass eine hypothetische Bedingung in der Vergangenheit erfüllt werden müsste, um eine bestimmte Handlung auszulösen. **
Wann wird Conditional 1 verwendet?
Wann wird Conditional 1 verwendet? **
Ähnliche Suchbegriffe für Household-Vulnerability-and-Conditional
Top-Angebote
Produkte zum Begriff Household-Vulnerability-and-Conditional:
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz41,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tonks, Rosemary: Der KöderDer Köder , Min ist eine junge Britin, die um die Erotik blassgelber Baumwollpyjamas weiß, nach Ananas in der Oper verlangt und eine männliche Putzkraft beschäftigt. Ihre Welt entwirft sie um eine Handvoll wenig begehrenswerter, aber umso anziehenderer Männer. Da sind ein übergewichtiger Tenor, ein alternder Katzenliebhaber und ein manikürter Musikwissenschaftler. Zur Teatime im Ritz, durch Londoner Parks spazierend oder beim Käsesandwich zum Lunch - Min zeigt sich als skeptische, aber doch ergebene Jüngerin heterosexueller Zweisamkeit. Die eigene Person, die Charakterstudien ihrer Freundinnen - alles ist mit Blick auf die Beziehung zum Mann entworfen: Sie arbeitet bei der BBC als Tontechnikerin und ist zwar verheiratet, doch ihr Mann George ist so unsichtbar, dass sie versehentlich das Licht ausschaltet, während er noch im selben Raum ist. Zum Glück hat sie ihre Freundinnen und Liebhaber, die sie ablenken. Jüngst wird sie etwa von einem international bekannten Opernsänger umworben. Gleichermaßen von ihm angewidert und angezogen, kreisen ihre Gedanken fortan darum, ob sie mit ihm schlafen soll oder nicht. Mit ihrem ungeheurem Witz und ihrem feinen Gespür für menschliche Sehnsüchte hat Rosemary Tonks einst die britische Literatur geprägt. Nach Jahren im Rampenlicht zog sie aufs Land, änderte ihren Namen und vernichtete verbliebene Exemplare ihrer Bücher. Erst nach ihrem Tod neu aufgelegt, begeistert ¿Der Köder¿ nun zum zweiten Mal eine ganze Generation von Leserinnen. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240320, Produktform: Leinen, Autoren: Tonks, Rosemary, Übersetzung: Bonné, Eva, Seitenzahl/Blattzahl: 234, Themenüberschrift: FICTION / Literary, Keyword: 1960er; 60er; 60s; BBC; Beziehung; Britische Literatur; Ehe; England; Feminismus; Großbritannien; Großstadt; Humor; Klassiker; Liebe; Liebesroman; London; Romantik; Romanze; Swing, Fachschema: London / Roman, Erzählung~Achtundsechziger - 68er - 1968~USA / Politik, Zeitgeschichte, Recht, Fachkategorie: Klassische Belletristik~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen, Region: Central London, Zeitraum: ca. 1945 bis ca. 1990 (die Zeit des Kalten Krieges)~1968 (Periode der 68er-Revolte)~ca. 1954 bis ca. 1968 (Ära der amerikanischen Bürgerrechtsbewegung), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: März Verlag GmbH, Verlag: März Verlag GmbH, Verlag: Mrz Verlag GmbH, Länge: 204, Breite: 125, Höhe: 24, Gewicht: 356, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz21,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz15,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wann benutze ich Conditional 1?
Conditional 1 wird verwendet, um über mögliche zukünftige Handlungen oder Ereignisse zu sprechen, die wahrscheinlich eintreten werden. Es wird benutzt, wenn die Bedingung für das Eintreten der Handlung als realistisch oder möglich angesehen wird. Zum Beispiel: "Wenn es regnet, werde ich meinen Regenschirm mitnehmen." Es wird auch verwendet, um Ratschläge oder Empfehlungen zu geben, wie in dem Satz: "Wenn du früh aufstehst, wirst du den Sonnenaufgang sehen." In der Conditional 1-Struktur wird der Satz mit "if" eingeleitet, gefolgt von der Gegenwartsform des Verbs im Hauptsatz. **
-
Wie wird das Conditional 1 gebildet?
Das Conditional 1 wird im Englischen gebildet, indem man das Hilfsverb "would" mit der Grundform des Verbs kombiniert. Es wird verwendet, um über mögliche Handlungen oder Ereignisse in der Zukunft zu sprechen, die von einer Bedingung abhängen. Die Bedingung wird mit "if" eingeleitet. Zum Beispiel: "If it rains, I would bring an umbrella." Das Conditional 1 wird auch verwendet, um höfliche Bitten oder Vorschläge auszudrücken. **
-
Wie wird das Conditional 3 gebildet?
Das Conditional 3 wird im Englischen gebildet, indem man das Hilfsverb "would have" verwendet, gefolgt von dem Past Participle des Verbs. Es wird verwendet, um über eine hypothetische Handlung in der Vergangenheit zu sprechen, die nicht eingetreten ist. Zum Beispiel: "If I had studied harder, I would have passed the exam." In dieser Konstruktion wird die Bedingung im Past Perfect und das Ergebnis im Conditional Perfect ausgedrückt. Es wird oft verwendet, um Bedauern oder Reue über vergangene Handlungen auszudrücken. **
-
Wie wird das Conditional 2 gebildet?
Das Conditional 2 wird im Englischen gebildet, indem man das Hilfsverb "would" mit der Grundform des Verbs kombiniert. Zum Beispiel: "If I had more time, I would travel around the world." Hier wird die Vergangenheitsform des Hilfsverbs "had" mit der Grundform des Verbs "travel" kombiniert. Das Conditional 2 wird verwendet, um über hypothetische Situationen in der Gegenwart oder Zukunft zu sprechen, die unwahrscheinlich oder unrealistisch sind. Es drückt eine Bedingung aus, die nicht erfüllt ist oder nicht erfüllt werden kann. Das Conditional 2 wird oft in Kombination mit Bedingungssätzen verwendet, die mit "if" eingeleitet werden. **
Zu welchem Conditional Clause gehört das Wetter?
Das Wetter gehört zum Conditional Clause Typ 1, da es sich um eine reale Bedingung handelt, die in der Zukunft eintreten kann. Beispiel: Wenn es regnet, werde ich einen Regenschirm mitnehmen. **
Was sind effektive Köder, um verschiedene Fischarten beim Angeln anzulocken?
Effektive Köder zum Angeln sind Würmer, Maden und Mais für Süßwasserfische wie Forellen und Barsche. Für Raubfische wie Hechte eignen sich Köderfische wie kleine Barsche oder Rotfedern. Für Meeresfische sind Garnelen, Tintenfische und Muscheln gute Köder. **
Top-Angebote
Produkte zum Begriff Household-Vulnerability-and-Conditional:
-
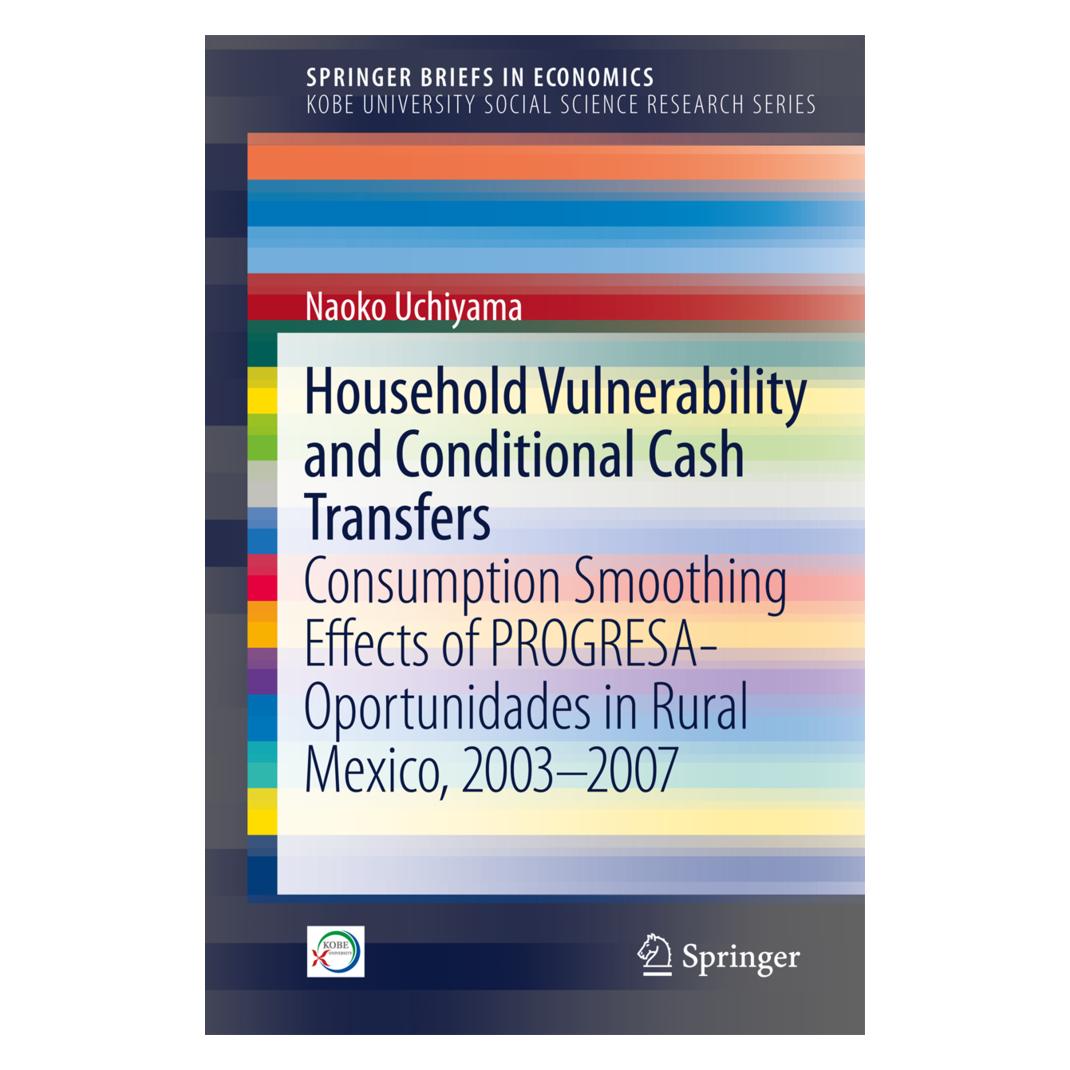
Household Vulnerability and Conditional Cash Transfers, Fachbücher von Naoko UchiyamaDas Buch "Household Vulnerability and Conditional Cash Transfers" bietet eine umfassende empirische Analyse der Verwundbarkeit armer Haushalte in ländlichen Gebieten Mexikos sowie der Auswirkungen des bedingten Geldtransferprogramms PROGRESA-Oportunidades. Es nutzt Daten aus den Jahren 2003 bis 2007 und beleuchtet die Veränderungen in der Armutsentwicklung, insbesondere nach 2006, als sich die Armutsrate unerwartet umkehrte. Der Autor, Naoko Uchiyama, wendet verschiedene Methodologien an, um verwundbare Haushalte zu definieren und diskutiert die vielschichtigen Dimensionen der Verwundbarkeit aus unterschiedlichen Perspektiven. Die empirischen Studien im Buch zeigen, dass PROGRESA-Oportunidades eine gewisse Rolle bei der Minderung der Verwundbarkeit spielt, jedoch nur teilweise zur Armutsreduktion beitragen konnte. Der Autor schlussfolgert, dass eine mögliche Einschränkung des Programms in der übermässigen Fokussierung auf die Angebotsseite des Arbeitsmarktes liegt, was die Notwendigkeit zusätzlicher Politiken zur Schaffung von Beschäftigungsmöglichkeiten für Jugendliche unterstreicht.53,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz41,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tonks, Rosemary: Der KöderDer Köder , Min ist eine junge Britin, die um die Erotik blassgelber Baumwollpyjamas weiß, nach Ananas in der Oper verlangt und eine männliche Putzkraft beschäftigt. Ihre Welt entwirft sie um eine Handvoll wenig begehrenswerter, aber umso anziehenderer Männer. Da sind ein übergewichtiger Tenor, ein alternder Katzenliebhaber und ein manikürter Musikwissenschaftler. Zur Teatime im Ritz, durch Londoner Parks spazierend oder beim Käsesandwich zum Lunch - Min zeigt sich als skeptische, aber doch ergebene Jüngerin heterosexueller Zweisamkeit. Die eigene Person, die Charakterstudien ihrer Freundinnen - alles ist mit Blick auf die Beziehung zum Mann entworfen: Sie arbeitet bei der BBC als Tontechnikerin und ist zwar verheiratet, doch ihr Mann George ist so unsichtbar, dass sie versehentlich das Licht ausschaltet, während er noch im selben Raum ist. Zum Glück hat sie ihre Freundinnen und Liebhaber, die sie ablenken. Jüngst wird sie etwa von einem international bekannten Opernsänger umworben. Gleichermaßen von ihm angewidert und angezogen, kreisen ihre Gedanken fortan darum, ob sie mit ihm schlafen soll oder nicht. Mit ihrem ungeheurem Witz und ihrem feinen Gespür für menschliche Sehnsüchte hat Rosemary Tonks einst die britische Literatur geprägt. Nach Jahren im Rampenlicht zog sie aufs Land, änderte ihren Namen und vernichtete verbliebene Exemplare ihrer Bücher. Erst nach ihrem Tod neu aufgelegt, begeistert ¿Der Köder¿ nun zum zweiten Mal eine ganze Generation von Leserinnen. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240320, Produktform: Leinen, Autoren: Tonks, Rosemary, Übersetzung: Bonné, Eva, Seitenzahl/Blattzahl: 234, Themenüberschrift: FICTION / Literary, Keyword: 1960er; 60er; 60s; BBC; Beziehung; Britische Literatur; Ehe; England; Feminismus; Großbritannien; Großstadt; Humor; Klassiker; Liebe; Liebesroman; London; Romantik; Romanze; Swing, Fachschema: London / Roman, Erzählung~Achtundsechziger - 68er - 1968~USA / Politik, Zeitgeschichte, Recht, Fachkategorie: Klassische Belletristik~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen, Region: Central London, Zeitraum: ca. 1945 bis ca. 1990 (die Zeit des Kalten Krieges)~1968 (Periode der 68er-Revolte)~ca. 1954 bis ca. 1968 (Ära der amerikanischen Bürgerrechtsbewegung), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: März Verlag GmbH, Verlag: März Verlag GmbH, Verlag: Mrz Verlag GmbH, Länge: 204, Breite: 125, Höhe: 24, Gewicht: 356, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind Signalwörter für Conditional 1 und Conditional 2?
Signalwörter für Conditional 1 sind zum Beispiel "if", "when" und "unless". Sie zeigen an, dass eine Bedingung erfüllt werden muss, um eine bestimmte Handlung auszulösen. Signalwörter für Conditional 2 sind zum Beispiel "would", "could" und "might". Sie zeigen an, dass eine hypothetische Bedingung in der Vergangenheit erfüllt werden müsste, um eine bestimmte Handlung auszulösen. **
-
Wann wird Conditional 1 verwendet?
Wann wird Conditional 1 verwendet? **
-
Wann benutze ich Conditional 1?
Conditional 1 wird verwendet, um über mögliche zukünftige Handlungen oder Ereignisse zu sprechen, die wahrscheinlich eintreten werden. Es wird benutzt, wenn die Bedingung für das Eintreten der Handlung als realistisch oder möglich angesehen wird. Zum Beispiel: "Wenn es regnet, werde ich meinen Regenschirm mitnehmen." Es wird auch verwendet, um Ratschläge oder Empfehlungen zu geben, wie in dem Satz: "Wenn du früh aufstehst, wirst du den Sonnenaufgang sehen." In der Conditional 1-Struktur wird der Satz mit "if" eingeleitet, gefolgt von der Gegenwartsform des Verbs im Hauptsatz. **
-
Wie wird das Conditional 1 gebildet?
Das Conditional 1 wird im Englischen gebildet, indem man das Hilfsverb "would" mit der Grundform des Verbs kombiniert. Es wird verwendet, um über mögliche Handlungen oder Ereignisse in der Zukunft zu sprechen, die von einer Bedingung abhängen. Die Bedingung wird mit "if" eingeleitet. Zum Beispiel: "If it rains, I would bring an umbrella." Das Conditional 1 wird auch verwendet, um höfliche Bitten oder Vorschläge auszudrücken. **
Ähnliche Suchbegriffe für Household-Vulnerability-and-Conditional
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz21,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz15,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz14,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz37,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird das Conditional 3 gebildet?
Das Conditional 3 wird im Englischen gebildet, indem man das Hilfsverb "would have" verwendet, gefolgt von dem Past Participle des Verbs. Es wird verwendet, um über eine hypothetische Handlung in der Vergangenheit zu sprechen, die nicht eingetreten ist. Zum Beispiel: "If I had studied harder, I would have passed the exam." In dieser Konstruktion wird die Bedingung im Past Perfect und das Ergebnis im Conditional Perfect ausgedrückt. Es wird oft verwendet, um Bedauern oder Reue über vergangene Handlungen auszudrücken. **
-
Wie wird das Conditional 2 gebildet?
Das Conditional 2 wird im Englischen gebildet, indem man das Hilfsverb "would" mit der Grundform des Verbs kombiniert. Zum Beispiel: "If I had more time, I would travel around the world." Hier wird die Vergangenheitsform des Hilfsverbs "had" mit der Grundform des Verbs "travel" kombiniert. Das Conditional 2 wird verwendet, um über hypothetische Situationen in der Gegenwart oder Zukunft zu sprechen, die unwahrscheinlich oder unrealistisch sind. Es drückt eine Bedingung aus, die nicht erfüllt ist oder nicht erfüllt werden kann. Das Conditional 2 wird oft in Kombination mit Bedingungssätzen verwendet, die mit "if" eingeleitet werden. **
-
Zu welchem Conditional Clause gehört das Wetter?
Das Wetter gehört zum Conditional Clause Typ 1, da es sich um eine reale Bedingung handelt, die in der Zukunft eintreten kann. Beispiel: Wenn es regnet, werde ich einen Regenschirm mitnehmen. **
-
Was sind effektive Köder, um verschiedene Fischarten beim Angeln anzulocken?
Effektive Köder zum Angeln sind Würmer, Maden und Mais für Süßwasserfische wie Forellen und Barsche. Für Raubfische wie Hechte eignen sich Köderfische wie kleine Barsche oder Rotfedern. Für Meeresfische sind Garnelen, Tintenfische und Muscheln gute Köder. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.